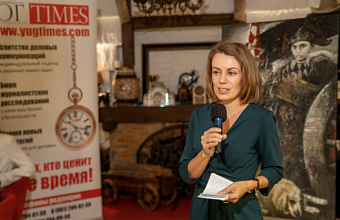
Краснодар, 18 февраля – Юг Times. Зампред правления Сбербанка (ПАО) Станислав Кузнецов – о мошенничестве методом социальной инженерии, защите данных и проблемах Кибербезопасности.
– Выросло ли в прошлом году количество атак на клиентов Сбербанка с использованием метода социальной инженерии?
– Да, примерно на 10%, и это весьма существенный рост в абсолютных цифрах. Мы зафиксировали почти 2,5 миллиона жалоб клиентов на попытки телефонного мошенничества, это почти в 15 раз превышает показатели 2017 года. Нельзя не сказать, что работа правоохранительных органов против этого вида мошенничества улучшилась, но ее явно недостаточно.
– На какую сумму мошенники покушались, сколько им удалось вывести?
– Такой цифры по стране у нас нет. По Сбербанку нам удалось предотвратить хищения средств клиентов на сумму чуть меньше 40 млрд руб. Это означает, что мошенники уже выводили деньги, а мы их остановили.
Мы разработали собственную систему фрод-мониторинга. По сути, мы сегодня защищаем наших клиентов от подобных атак в 97% случаев. Это очень высокий показатель.
– Вы боретесь с этим только техническими способами или как-то еще?
– Проблема мошенничества методом социальной инженерии наиболее ярко проявила себя в России. В других странах у нее значительно меньший масштаб. У нас старшее поколение относится с доверием к любому телефонному звонку, не допуская, что может звонить мошенник. В 2019 г. тренд на увеличение числа мошенничеств переломить не удалось. Мы прогнозировали этот рост, и наш прогноз, к сожалению, оправдался. Возникает вопрос, как с этим бороться. В моем понимании, нужно сосредоточить усилия на трех направлениях. Первое: правоохранительная система должна гораздо решительнее реагировать на эти случаи. Второе: надо ужесточить законодательство, назначить за этот вид преступления очень серьезное наказание: не год и не два, а существенно больше. И третье: нам точно не хватает киберграмотности, киберкультуры. Всем необходимо научиться безопасно использовать наши девайсы и выработать навыки, которые позволяют не попадаться на уловки мошенников. Всем нам вместе, включая журналистов, надо больше занимается разъяснительной работой. Если применить и скоординировать эти три подхода, можно переломить тренд за полгода.
– Какие меры обсуждают банки, ЦБ, телекоммуникационные операторы, чтобы предотвратить подмену мобильных номеров?
– На уровне Сбербанка мы эту проблему решили – вместе с операторами связи в том числе. Но в целом проблема подмены номеров все равно остается, она связана с техническими особенностями организации связи. Мы знаем, в чем она заключается. Но тут вопрос скорее к Министерству цифрового развития.
– А какого-то общего подхода не выработали?
–Это большая проблема. В нашей стране нет ведомства, которое отвечает за выработку государственной политики в области кибербезопасности Из-за этого мошенники легко находят и используют дыры в нормативном правоприменении. Но телефонное мошенничество – не только подмена номеров, мошенники используют другие инструменты. Например, есть специальные легальные программы для удаленного управления устройствами. Под разными предлогами они вынуждают клиента установить такую программу на его смартфон, и фактически получают полный контроль над чужим девайсом.
– Мне как-то звонили с предложением установить такое программное обеспечение якобы для повышения безопасности.
– Даже если бы вы его установили, и преступники с его помощью начали выводить ваши деньги, мы бы благодаря технологиям искусственного интеллекта поняли, что это мошеннические операции.
Но есть немало случаев, когда люди осознанно переводят деньги преступнику, несмотря на предупреждение банка. Мы звоним клиенту и говорим: «С той стороны мошенник. Мы остановили вашу операцию. Пожалуйста, не надо ее проводить». А нам отвечают: «Я знаю, кто там, я требую провести операцию». Мы говорим: «Не нужно, вы точно деньги потеряете». Но в соответствии с законом мы обязаны исполнять требования клиентов, а через два-три дня они приходят с заявлением, говорят: «У нас украли деньги, извините, мы недооценили ваши возможности» и т. д. Таких случаев все больше. Например, когда люди подходят к банкомату, снимают собственные средства, идут к банкомату другого банка и все их отправляют мошеннику. К сожалению, такого рода мошенничество предотвращать уже крайне сложно, по сути, невозможно.
– Вы бы предложили что-то улучшить в СБП? Допустим, если вы подключаетесь, то говорите, что можно было бы сделать то-то и то-то.
– У нас конструктивный уровень взаимодействия. Мы направили наши рекомендации месяцев восемь-девять назад, еще во время разработки СБП, их было не так много. Я знаю, что они были серьезно восприняты и использованы для последующей разработки.
– То есть они учтены?
– С ними согласились, но я до конца не знаю, учтены ли они в технических разработках. Рекомендации были связаны в основном с едиными для всех банков правилами: подключения, использования СБП, переводов и т. д.
– Сбербанк по этим единым правилам намерен подключаться?
– У нас есть график и у меня нет оснований полагать, что этот график будет сорван. Там все связано с техническими доработками наших систем, с бизнес-направлением, с тем, чтобы соединить наши системы. По кибербезопасности нет никаких вопросов.
– В «Сбербанк Онлайн» при переводе по номеру мобильного телефона как обеспечивается безопасность от подбора, когда человек вводит мобильные номера и может увидеть имя и первую букву фамилии?
– Защита от перебора номеров в Сбербанк Онлайн обеспечивается встроенным механизмом. Но если человек просто вводит номер телефона и видит имя, отчество, первую букву фамилии и четыре последние цифры карты, то это разрешенная операция.
– В прошлом году Сбербанк подтвердил утечку данных примерно 5000 клиентов. Завершено ли расследование? Как вы перестроили работу после этой утечки?
– Расследование по этому инциденту полностью завершено. Ранее в своей стратегии мы основные усилия сосредотачивали на предотвращении атак извне. И, конечно, сейчас понимаем, что не учли вероятность предательства со стороны своих сотрудников. Этот случай нас многому научил. Защититься от предательства на 100%, наверное, вряд ли можно, но мы очень стараемся добиться высоких результатов. В конце концов, любой предатель может просто запомнить какие-то данные и сообщить мошенникам. Но техническими способами мы такие возможности закрываем. У нас уже разработаны и продолжают развиваться системы контроля, которые не позволяют пересылать служебную информацию вовне, на свою личную почту...
– Появились ли новые виды атак на клиентов банков или на сами банки?
– Абсолютно новых атак, о которых ранее нам было не известно, мы не фиксируем. Скорее, мошенники развивают и совершенствуют свой инструментарий. В прошлом году мы зафиксировали 7 новых организованных преступных групп, о которых ранее не было известно, около 113 миллионов образцов новых вредоносов и техник их применения. Увеличилось число атак на компании нашей экосистемы – так злоумышленники пытались проникнуть в инфраструктуру банка через якобы менее защищённые инфраструктуры. Серьезно выросла мощность DDoS-атак. Не всякая компания может их выдержать. И это большой риск для деятельности бизнеса в нашей стране. Сегодня можно купить DDoS-атаку в теневом интернете, и она может остановить работу компании. В основном это касается малого и среднего бизнеса, но тем не менее.
– Полиция, наверно, не обеспечена средствами для преследования таких мошенников.
– Ситуация в полиции меняется к лучшему, но количество этих фактов слишком велико. В начале ноября прошлого года была коллегия министерства внутренних дел, где эта тема обсуждалась, было решено усилить подразделения, которые должны заниматься оперативно-розыскной деятельностью в отношении кибермошенников.
Но главное, надо сосредоточить усилия на проблеме киберграмотности. Я тесно взаимодействую с ветеранами Сбербанка и вообще с ветеранскими организациями в нашей стране. И мне пожилые люди очень часто высказывают свои проблемы лично, я вижу, как им непросто. У нас в банке, например, есть волонтерское движение. И в дни, когда пожилые люди приходят в банк, например, когда начисляется пенсия, ребята организуют с ними встречи, по 20-30 человек, где рассказывают о мошенничестве, о простых принципах киберграмотности: что можно делать, чего нельзя, приводят примеры, принимают предложения, что надо исправить в банке в плане использования «цифры», чтобы она была ориентирована и на пожилых людей. Нам всем нужно помогать людям разных поколений элементарными знаниями кибербезопасности.
За главными новостями следите на наших страницах во «ВКонтакте» и Facebook
За всеми важными новостями следите в MAX, Telegram, во «ВКонтакте», «Одноклассниках», YouTube и на Rutube